Le reporting au titre de la loi européenne sur la cyber-résilience est entré en vigueur le 11 septembre : que doivent faire les propriétaires de sociétés cotées en bourse depuis longtemps ?
September 14, 2026
*Actualités du secteur | 14 septembre 2026*
La date qui compte pour vous n'est pas le 11 décembre 2027, mais le 11 septembre 2026, il y a trois jours. Ce vendredi-là, les obligations de déclaration prévues par la réglementation européenne sur la cyber-résilience sont entrées en vigueur et concernent les équipements déjà installés dans vos armoires, et non ceux que vous pourriez acquérir l'année prochaine. Si un contrôleur, une interface homme-machine (IHM) ou un variateur de fréquence de votre usine dispose d'une connexion de données et qu'une faille de sécurité est exploitée, le fabricant a désormais 24 heures pour émettre une alerte et 72 heures pour déposer une notification complète auprès d'une plateforme européenne. Vous n'avez reçu aucun courrier à ce sujet. Votre stock de pièces détachées et votre plan d'investissement ont été établis en fonction de la date de décembre 2027, car c'est la date de référence pour le marquage CE, et elle reste valable. Simplement, ce n'est plus la date qui régit les déclarations. Ces deux dates sont désormais espacées de trois et quinze mois environ, et c'est cet intervalle qui peut entraîner des problèmes.
Voici la version opérationnelle. Le reporting a commencé. Votre parc installé s'y trouve. Le chemin d'accès aux correctifs pour la majeure partie de ce parc installé est probablement introuvable. Ces trois phrases résument tout, et la suite de cet article explique comment un responsable de maintenance ou d'usine peut concrètement les exploiter.
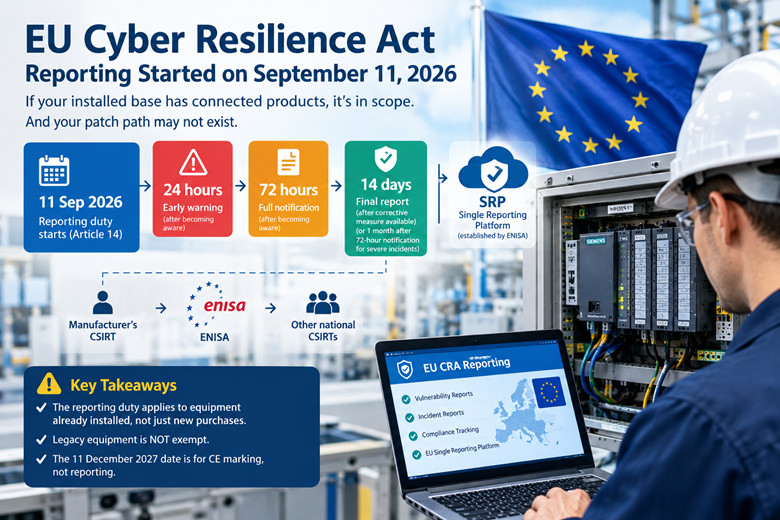
La loi relative à la cyber-résilience est le règlement (UE) 2024/2847. Elle est entrée en vigueur le 10 décembre 2024. L’article 71, paragraphe 2, précise le calendrier d’application de ses dispositions, qui s’échelonnent progressivement. Le chapitre IV, relatif aux organismes notifiés, est applicable depuis le 11 juin 2026. L’article 14, relatif à l’obligation de déclaration, est applicable depuis le 11 septembre 2026. Le régime de conformité principal, c’est-à-dire les exigences essentielles de l’annexe I, la documentation technique et le marquage CE, est applicable depuis le 11 décembre 2027.
Vendredi dernier est entrée en vigueur l'obligation de déclaration pour les fabricants. À compter du 11 septembre 2026, tout fabricant devra signaler les vulnérabilités exploitées et les incidents graves affectant la sécurité des produits comportant des éléments numériques. Il s'agit de l'obligation de déclaration prévue à l'article 14. En clair : si un produit connecté commercialisé par le fabricant est exploité, ce dernier doit en informer les autorités compétentes sans délai.
Rapide signifie mesurable. Dès qu'un fabricant a connaissance d'une vulnérabilité, il soumet une alerte précoce sous 24 heures, une notification complète sous 72 heures et un rapport final au plus tard 14 jours après la mise à disposition d'une mesure corrective pour une vulnérabilité activement exploitée, ou dans le mois suivant la notification de 72 heures pour un incident grave. Le signalement est unique et s'effectue via la plateforme de signalement unique (SRP) des CRA, mise en place par l'ENISA conformément à l'article 16 et opérationnelle depuis le 11 septembre 2026. La notification est transmise au CSIRT de l'établissement principal du fabricant et partagée avec l'ENISA et les autres CSIRT nationaux. L'ENISA a publié la liste des coordinateurs CSIRT couvrant les 27 États membres le 4 septembre 2026, ce qui indique que le dispositif a été finalisé juste avant l'échéance.
Un détail important, souvent mal interprété, circule et permet de distinguer un problème de relations publiques d'un problème juridique. Le règlement délégué (UE) 2026/881 de la Commission, adopté le 11 décembre 2025, autorise une équipe CSIRT destinataire à différer la diffusion d'un rapport pour des raisons de cybersécurité. Il est essentiel de bien le lire. Ce règlement restreint l'accès au rapport, mais ne modifie pas le délai de dépôt. Rien dans ce règlement délégué ne suspend le délai de dépôt propre au fabricant. Si un fournisseur vous laisse entendre que ce délai pourrait être suspendu, rassurez-vous : il n'est pas suspendu.
Il y a ensuite l'article 14(8), qui ajoute une obligation distincte d'informer les utilisateurs concernés. Si le fabricant ne le fait pas en temps voulu, les CSIRT notifiés peuvent informer eux-mêmes les utilisateurs s'ils le jugent proportionné et nécessaire. C'est un point essentiel à garder en tête lors d'une discussion relative à la garantie, car il s'agit de la réponse du règlement à la question de savoir qui, en dernier ressort, informe l'usine. Si le fabricant tarde à agir, l'autorité de régulation peut prendre des mesures.
L'idée reçue que j'entends le plus souvent, et même de la part de personnes qui devraient être mieux informées, est que tout produit vendu avant décembre 2027 bénéficie d'une clause de droits acquis et n'est donc pas concerné par cette réglementation. C'est en partie vrai, et l'autre moitié, fausse, est coûteuse.
L'article 69(2) prévoit une clause de droits acquis pour les produits mis sur le marché avant le 11 décembre 2027, sauf s'ils subissent une modification substantielle après cette date. Ainsi, une machine intacte, fonctionnant avec son micrologiciel d'origine et sans modification significative, est exemptée du marquage CE et des exigences essentielles de l'annexe I. Parfait. Pour une ligne non modifiée, vous ne serez pas impliqué dans un projet de mise en conformité, et personne ne vous demandera de redocumenter un panneau fabriqué en 2011.
L’article 69(3) prévaut spécifiquement en matière de déclaration. L’obligation prévue à l’article 14 s’applique à tous les produits concernés comportant des éléments numériques mis sur le marché avant le 11 décembre 2027, sans limite d’âge ni exception pour les équipements anciens. Il convient de s’attarder un instant sur l’expression « sans limite d’âge ». Il n’est pas question de cinq ans, ni de dix ans, ni de « toujours pris en charge ». Il est question de tous les produits concernés mis sur le marché avant cette date.
Ajoutons à cela la règle de périmètre. Les produits comportant des éléments numériques dont l'utilisation prévue ou raisonnablement prévisible inclut une connexion de données logique ou physique, directe ou indirecte, à un appareil ou un réseau, sont concernés. Votre usine utilise des produits Siemens, Rockwell, Mitsubishi et de nombreuses autres marques, principalement des automates, des IHM, des variateurs et des blocs d'E/S. Ceux qui sont connectés à un réseau Ethernet ou à un bus de terrain permettant d'accéder au réseau de l'usine, ou auxquels n'importe qui peut vraisemblablement connecter un ordinateur portable, répondent à ce critère. Des exclusions explicites, précises et limitées, existent : dispositifs médicaux, homologation de type de véhicule, produits d'aviation civile, équipements maritimes, produits développés exclusivement pour la sécurité ou la défense nationale, et pièces de rechange identiques. Un contrôleur de ligne de conditionnement n'est pas concerné.
Voici ce que cela signifie pour une usine utilisant des contrôleurs et des IHM installés entre 2005 et 2020 : vous n’êtes pas la partie tenue de déclarer la vulnérabilité. C’est le fabricant. Cependant, votre équipement est soumis à cette obligation, et ce, sans limite d’âge. Un PC client léger mis en service en 2008 est tout aussi susceptible d’être victime d’une vulnérabilité exploitée qu’un appareil livré le mois dernier, en ce qui concerne l’obligation de déclaration. L’équipement présent dans votre usine n’a pas changé. Ce qui a changé, c’est que l’entreprise qui l’a fabriqué est désormais soumise à une obligation légale de déclaration.
Il y a une conséquence pratique à cela, et c'est celle que je souhaite que mon équipe comprenne. Dans un système de reporting continu (24h/24), la volonté et la capacité du fabricant à connaître l'état des équipements anciens deviennent un atout en matière de conformité. Les fournisseurs qui n'ont pas accès à un système vieux de dix ans ne sont pas exemptés de leurs obligations. Ils doivent déclarer ce qu'ils savent. Or, l'information circule via leurs services d'assistance et de sécurité, et si votre usine n'est pas intégrée à ce circuit, vous serez le dernier informé.
Le signalement est une échéance qui ne vous incombe pas. La question du correctif, elle, vous concerne, et elle est plus grave.
Considérons le déroulement des événements. Une vulnérabilité dans un contrôleur obsolète est activement exploitée. Le fabricant en prend connaissance et déclenche un compte à rebours de 24 heures, puis de 72 heures. Conformément à l'article 14, il est tenu de déclarer ce qu'il sait. En revanche, il n'est pas tenu de corriger la vulnérabilité. La Commission a clairement indiqué qu'un fabricant peut se trouver dans l'incapacité d'enquêter sur une vulnérabilité dans un produit ancien, notamment parce que les environnements de compilation ne peuvent être recréés, que les dépendances sont indisponibles ou que les personnes connaissant le code ont quitté l'entreprise. Dans ce cas, le fabricant doit néanmoins notifier la vulnérabilité, mais n'est pas tenu par le règlement de remplir les autres obligations, telles que la gestion des vulnérabilités. Son devoir est de signaler ce qui est connu, et non de rouvrir une version datant de dix ans.
Du point de vue d'un responsable des opérations, cette phrase est lourde de conséquences. Un contrôleur non pris en charge ne recevra pas de correctif. Il est fort probable que le problème soit signalé. Il existe donc désormais une procédure bien définie : le monde entier est informé de la vulnérabilité de votre ligne de production, le fabricant remplit les documents nécessaires dans les délais impartis, et rien ne change concrètement dans votre usine. Le signalement constitue une divulgation, et non une solution.
Cela transforme la période de support, d'un simple atout lors de l'achat, en une date de sécurité impérative, et modifie la répartition des risques. Conformément à l'article 13(8), le fabricant doit définir une période de support pour la gestion des vulnérabilités, d'au moins cinq ans ou la durée d'utilisation prévue si celle-ci est plus courte, à compter de la mise sur le marché du produit, et doit indiquer la date de fin de cette période au moment de l'achat, au format mois et année au minimum. Conformément à l'article 13(9), chaque mise à jour de sécurité doit rester disponible pendant au moins dix ans après sa publication, ou pour la durée restante de la période de support, la plus longue des deux prévalant. Les mises à jour de sécurité doivent être fournies gratuitement, sauf exception limitée pour les produits destinés à des entreprises sur mesure.
La période de support minimale de cinq ans, imposée par la réglementation, est un seuil court. Cinq ans pour une commande passée en 2026 correspondent à 2031. Cinq ans pour une commande passée en 2019 correspondent à 2024, une date déjà dépassée. Dans cette usine, certains panneaux sont plus anciens que ceux qui les utilisent actuellement. Par conséquent, la date de fin de support indiquée, en mois et en année, est désormais ce qui ressemble le plus à une étiquette d'expiration pour un équipement de contrôle ; elle devrait figurer dans le registre des actifs, à côté du numéro de modèle, et non dans les documents marketing d'un fournisseur.
L'argument de la migration découle de ce constat sans aucune intervention technique. Si la date de fin de support correspond à la date limite pour laquelle on peut espérer une correction de vulnérabilité, et que le système de signalement remonte jusqu'à avant 2027 sans limite d'ancienneté, alors cette date de fin de support constitue une date limite de sécurité. Une date limite de sécurité obsolète relève du problème d'approvisionnement. Il ne s'agit pas d'un problème informatique, car le service informatique n'achète pas le contrôleur, ne stocke pas les pièces de rechange et n'est pas responsable de la ligne de production à la fin de la période de migration. Cette ligne de production reste sous la responsabilité du responsable de la maintenance, puis, en dernier recours, sous celle du comité d'investissement.
Vous n'avez pas besoin de devenir responsable de la conformité pour cela. Il suffit de quatre tâches qu'un responsable peut confier à des personnes désignées, et l'une d'elles peut commencer dès cette semaine.
Établissez une liste des équipements de contrôle connectés, en indiquant la date de fin de la période de support pour chaque élément. Le terme « connecté » est ici essentiel. Sont concernés tous les équipements du réseau de l'usine, ceux connectés à un bus de terrain, ainsi que tout appareil susceptible d'être utilisé par un intégrateur ou un fournisseur via son ordinateur portable. Si vous disposez déjà d'une GMAO ou d'un registre d'actifs contenant les numéros d'identification, enrichissez-le plutôt que de créer une feuille de calcul parallèle, car une seconde liste deviendra obsolète.
Demandez aux fournisseurs et distributeurs la date de fin de support annoncée par écrit. Pour tout achat effectué à partir de maintenant, considérez cette date comme une spécification au même titre que le nombre d'entrées/sorties et le prix. Personne ne négocie un contrôleur sans connaître le nombre d'entrées numériques qu'il possède. Dès ce trimestre, la date de fin de support doit être abordée systématiquement, en mois et en années, et figurer par écrit sur le devis si possible. Une réponse verbale ne constitue pas une garantie de support.
Intégrez les canaux de communication des fournisseurs d'automatisation aux descriptions de poste d'une personne. Pas une boîte de réception partagée que personne ne consulte, ni une adresse e-mail personnelle qui disparaît avec la personne qui part. Un rôle dédié, avec une redondance et un accès à un test de sécurité auquel les deux personnes peuvent se connecter. Les avis des fournisseurs permettent de détecter qu'une vulnérabilité est passée du stade théorique à l'exploitation active, et c'est le point de départ de tout ce qui est abordé dans cet article.
Triez le matériel en fonction de ce qui peut encore être mis à jour et de ce qui ne l'est plus. Ce tri n'est pas une simple formalité de conformité, mais votre file d'attente de migration. Tout ce qui est encore sous support est ajouté à la liste de maintenance. Tout ce qui n'est plus sous support est ajouté à la liste de migration, classé par ordre décroissant du coût de la ligne lorsqu'elle est hors service. Voilà pour le tri. Vous n'avez pas besoin d'un modèle de risque pour établir cette liste ; il vous suffit des dates de support de l'étape 2 et d'une appréciation de la criticité, que vous avez déjà en tête.
Intégrez le 11 décembre 2027 à votre plan d'investissement au lieu de le traiter comme une simple question informatique. C'est la date d'entrée en vigueur du régime de conformité complet, et c'est également l'échéance qui vous est annoncée depuis deux ans. C'est précisément pourquoi il est erroné de se baser uniquement sur cette date. Si votre file d'attente de migration n'est financée qu'à l'approche de 2027, vous devrez effectuer les migrations sous pression, sans aucune marge de négociation sur les délais ou les prix. Financer la file d'attente un an à l'avance est moins coûteux que de le faire au dernier trimestre 2027, et l'argument de sécurité est désormais la véritable raison d'agir, et non plus un simple slogan.
Il y a un autre élément essentiel à prendre en compte par un gestionnaire : les relations, bien plus que les procédures. Pour obtenir une réponse concernant le support technique, vous devez généralement vous adresser au distributeur ou au revendeur qui vous a vendu le module, ou encore à l'intégrateur qui l'a spécifié. Ces personnes entretiennent une relation privilégiée avec le fabricant, contrairement à vous, et peuvent obtenir une réponse écrite, contrairement à une demande d'assistance générale qui resterait sans réponse. C'est pourquoi il est préférable de privilégier un nombre restreint de fournisseurs et d'entretenir des relations de support de qualité plutôt que de rechercher systématiquement le devis le moins cher. Lorsque vous avez besoin d'une date de fin de support écrite, d'une réponse concernant la documentation ou d'une allocation pour un dernier achat, vous découvrez rapidement qui souhaite réellement travailler avec vous.
Date | Ce qui s'applique
11 juin 2026 | Le chapitre IV du règlement, relatif aux organismes notifiés, s’applique.
11 septembre 2026 | L’article 14 s’applique aux obligations de déclaration. Les fabricants doivent signaler les vulnérabilités exploitées et les incidents graves affectant la sécurité des produits comportant des éléments numériques.
Dès qu'un fabricant prend connaissance d'une vulnérabilité, le délai de signalement est le suivant : alerte précoce sous 24 heures, notification complète sous 72 heures et rapport final au plus tard 14 jours après la mise à disposition d'une mesure corrective pour une vulnérabilité activement exploitée, ou dans un délai d'un mois après la notification de 72 heures pour un incident grave.
11 décembre 2027 | Le régime complet de conformité du fabricant s'applique, y compris les exigences essentielles de l'annexe I, la documentation technique et le marquage CE.
Deux remarques concernant ce tableau. Premièrement, la ligne de déclaration au milieu ne concerne pas un événement ponctuel. Il s'agit d'une obligation permanente qui se déclenche chaque fois qu'un fabricant a connaissance d'une vulnérabilité exploitée ou d'un incident grave. C'est pourquoi c'est le délai, et non la date, qu'il faut retenir. Deuxièmement, les deux lignes datées ne correspondent pas au même projet. La ligne de septembre 2026 concerne la divulgation et est déjà en cours. La ligne de décembre 2027 concerne la conformité et doit être prise en compte dans votre plan d'investissement.
L’article 64 fixe le montant des sanctions. En cas de non-respect des exigences essentielles de l’annexe I ou des obligations prévues aux articles 13 et 14, les amendes administratives peuvent atteindre 15 millions d’euros ou, pour une entreprise, 2,5 % de son chiffre d’affaires annuel mondial total de l’exercice précédent, le montant le plus élevé étant retenu. Les autres obligations sont passibles d’amendes allant jusqu’à 10 millions d’euros ou 2 %. La communication d’informations inexactes, incomplètes ou trompeuses aux organismes notifiés ou aux autorités de surveillance du marché est passible d’une amende pouvant atteindre 5 millions d’euros ou 1 %. Les États membres fixent leurs propres règles en matière de sanctions ; leur application concrète varie donc d’un pays à l’autre.
C'est le risque supporté par le fabricant. Il ne l'est pas par vous, et je ne m'avancerais pas à chiffrer son coût pour une usine, car il n'existe pas. En revanche, il explique certains comportements. Un fournisseur risquant une amende de 15 millions d'euros, soit 2,5 % de son chiffre d'affaires, a tout intérêt à mettre en place un processus de gestion des vulnérabilités efficace : canaux de signalement, tri, et la possibilité de répondre sous 24 heures. Il a également tout intérêt à être vigilant quant à la documentation qu'il écrit. Attendez-vous à ce que les demandes de documentation concernant la durée de vie du support, la disponibilité des mises à jour et l'état des problèmes connus se durcissent au cours des dix-huit prochains mois, et à ce qu'une réponse verbale vague soit remplacée par une réponse écrite standardisée. Globalement, c'est une bonne chose pour l'acheteur, car un fabricant contraint de mesurer un élément a tendance à le maîtriser. Le rôle de l'acheteur est de poser la question de manière à obtenir une réponse datée plutôt qu'une simple brochure.
Je ne tirerais pas de conclusions hâtives de ces chiffres concernant les amendes. Personne n'est verbalisé aujourd'hui, et je n'ai pas connaissance d'une vague de contrôles avant le début du régime de conformité en 2027. L'intérêt actuel réside dans le fait que la date de septembre est désormais effective et que cela incite à fournir davantage d'informations sur sa propre installation.
Les pièces de rechange identiques sont exclues du champ d'application de la réglementation. Cette exclusion est réelle et spécifique, et elle concerne les produits vendus par un fournisseur de pièces. Si vous achetez un module de remplacement identique pour l'installer dans une armoire qui en est déjà équipée, la pièce de rechange elle-même n'est pas considérée comme un produit contenant des éléments numériques au sens de cette réglementation.
N'interprétez pas cela comme une réponse de conformité, car le contrôleur dans lequel ces pièces sont intégrées n'est pas exclu. L'exclusion concerne la pièce détachée, et non le dispositif qui la contient. Une usine ne peut pas réduire son exposition en achetant un module identique supplémentaire. Si ce contrôleur fait l'objet d'un rapport suite à l'exploitation active d'une vulnérabilité, l'exclusion de la pièce détachée ne vous sera d'aucune utilité.
La véritable solution tient en deux points : soit une période de support suffisamment longue pour vous éviter tout problème, soit un plan de migration assorti d'une date butoir. Il n'existe pas de troisième option impliquant un bon de commande et un stockage temporaire.
Cela dit, la gestion des pièces de rechange et la migration ne sont pas incompatibles, et un responsable ne devrait pas les considérer comme telles. L'objectif principal est de maintenir les systèmes critiques en fonctionnement pendant la migration, et une ligne de production hors support nécessite généralement des pièces de rechange en stock précisément parce qu'elle ne peut être corrigée. Il faut analyser la situation du point de vue des opérations. Si un contrôleur arrive en fin de support, aucune mise à jour du firmware n'est prévue ; par conséquent, une panne de ce contrôleur constitue un incident matériel auquel il faut répondre par du matériel. La migration peut être prévue dans dix-huit mois dans le plan d'investissement, et la ligne de production doit continuer à fonctionner à chaque quart de travail d'ici là. Cela signifie que la question du dernier achat, du niveau de stock et de la source d'approvisionnement pour ce contrôleur devient plus importante, et non moins, pendant la période entre la date limite de sécurité et la date de migration. Avoir une pièce de rechange en stock ne corrige pas la vulnérabilité. Cela permet de survivre à l'exposition suffisamment longtemps pour migrer hors de celle-ci, ce qui est une démarche différente et légitime.
Il existe une autre raison de maintenir un approvisionnement régulier en pièces détachées, et elle n'a rien à voir avec la réglementation. Un programme de migration prend des années à mettre en œuvre dans une usine, quelle que soit sa taille. Pendant ce temps, les lignes de production existantes tombent en panne, comme toujours, au pire moment, sur le quart de travail le moins bien couvert. L'usine qui dispose d'un approvisionnement en pièces détachées documenté et d'un stock suffisant peut mener à bien sa migration sans que ces deux problèmes ne se conjuguent.
1. Commencez la liste des équipements connectés. Relevez les numéros d'identification, le fabricant, le modèle et une année d'installation approximative pour chaque contrôleur, IHM, variateur et bloc d'E/S connecté au réseau de l'usine. Désignez un responsable et fixez une date pour la première étape. La colonne « Date de fin de support » peut rester vide pour le moment.
2. Envoyez une demande écrite concernant la période de support aux cinq principaux fournisseurs ou distributeurs (en fonction du nombre de produits installés). Demandez par écrit la date de fin de la période de support pour chaque gamme de produits, en mois et en année. Notez la date de votre demande et prévoyez un suivi.
3. Désignez la personne responsable des avis de sécurité des fournisseurs, ainsi que son remplaçant. Assurez-vous que ces deux personnes ont bien accès aux canaux de vos principales marques d'automatisation. Dans le cas contraire, configurez les abonnements cette semaine.
4. Désormais, la date de fin de support doit être considérée comme une spécification lors des nouveaux achats, au même titre que le nombre d'E/S et le prix. Intégrez-la au modèle de demande standard afin qu'elle ne soit plus facultative.
5. Effectuez un premier tri : marquez comme « maintenir » tout ce qui se trouve dans sa période de support, et comme « migrer » tout ce qui n’en est pas, puis classez les éléments à migrer en fonction du coût d’arrêt de la ligne. Vous disposez ainsi d’une file d’attente de migration justifiée par des critères de sécurité.
6. Inscrivez le 11 décembre 2027 dans le plan d'investissement comme une ligne budgétaire datée, assortie d'un numéro, et non comme une simple note. Le régime de conformité débute à cette date et c'est cette échéance qui finance votre file d'attente de migration.
7. Notez la date de septembre 2026 dans votre journal des risques ou votre analyse d'installations. Les rapports sont générés en temps réel, sans limite d'ancienneté, et c'est pourquoi les dates de fin de support sont désormais considérées comme des dates de sécurité.
Il ne s'agit pas de paperasserie gratuite. Ce sont les mêmes informations qu'un responsable de la maintenance souhaiterait obtenir de toute façon : la nature de l'équipement, la durée de sa maintenance, son coût d'exploitation et sa date de remplacement. La réglementation se contente d'ajouter des dates.
Pour identifier rapidement les composants encore fonctionnels et ceux à migrer, consultez les pages dédiées aux automates programmables et variateurs sur tztechio.com/plc et tztechio.com/industrial-automation. Vous y trouverez facilement des informations sur la disponibilité des pièces par rapport à votre inventaire. Les pages des marques Siemens et Allen-Bradley couvrent la plupart des composants d'un panneau de commande européen existant. Commencez par votre inventaire : le reste en découle.
--------------------------------------------------------------------------------------------
🏢 À propos de TZ Tech
TZ Tech est un fournisseur de premier plan de composants pour l'automatisation industrielle, l'électricité, l'instrumentation et les télécommunications. Nous nous spécialisons dans l'approvisionnement en stock de distributeurs prêts à expédier, ce qui nous permet d'offrir des prix très compétitifs et des délais de livraison courts. Grâce à notre vaste inventaire, nous pouvons même nous procurer des pièces rares et obsolètes, difficiles à trouver ailleurs.
🛡️ Notre engagement qualité
Nous savons que la qualité est votre priorité absolue. Chaque composant est soumis à un processus de sélection et d'inspection rigoureux afin que vous puissiez acheter en toute confiance. Pour les pièces anciennes ou obsolètes, nous privilégions la transparence et vous fournirons toujours un rapport honnête et précis sur l'état du produit. De plus, toutes nos pièces neuves sont couvertes par une garantie complète d'un an.
Vous avez un projet ou besoin d'une pièce détachée ? Envoyez-nous votre demande dès aujourd'hui ! Notre équipe s'engage à vous répondre rapidement, sous 6 heures (hors week-end)..
Continuez à lire, restez informé, abonnez-vous et nous vous invitons à nous dire ce que vous en pensez.


De plus, avec votre autorisation, nous souhaitons placer des cookies pour rendre votre visite et votre interaction avec slOC plus personnelles. Pour cela, nous utilisons des cookies analytiques et publicitaires. Grâce à ces cookies, nous et des tiers pouvons suivre et collecter votre comportement Internet à l'intérieur et à l'extérieur de super-instrument.com. Grâce à cela, nous et des tiers adaptons super-instrument.com et les publicités à vos intérêts. En cliquant sur Accepter, vous acceptez cela. Si vous refusez, nous utilisons uniquement les cookies nécessaires et vous ne recevrez malheureusement aucun contenu personnalisé. Veuillez consulter notre politique en matière de cookies pour plus d'informations ou pour modifier votre consentement à l'avenir.
Accept and continue Decline cookies